Principais destaques
- Uma vantagem para poucos servidores: o Android permite que o DNS do Google e determinados endereços da Cloudflare utilizem DNS-over-HTTP/3 em condições específicas.
- Bloqueadores podem perder a conexão: serviços como AdGuard DNS e NextDNS dependem do DNS-over-TLS na configuração nativa do Android, protocolo que algumas redes bloqueiam facilmente.
- Há alternativas para contornar o problema: aplicativos dedicados de DNS criptografado podem usar conexões HTTPS, mas geralmente precisam recorrer à interface de VPN local do Android.
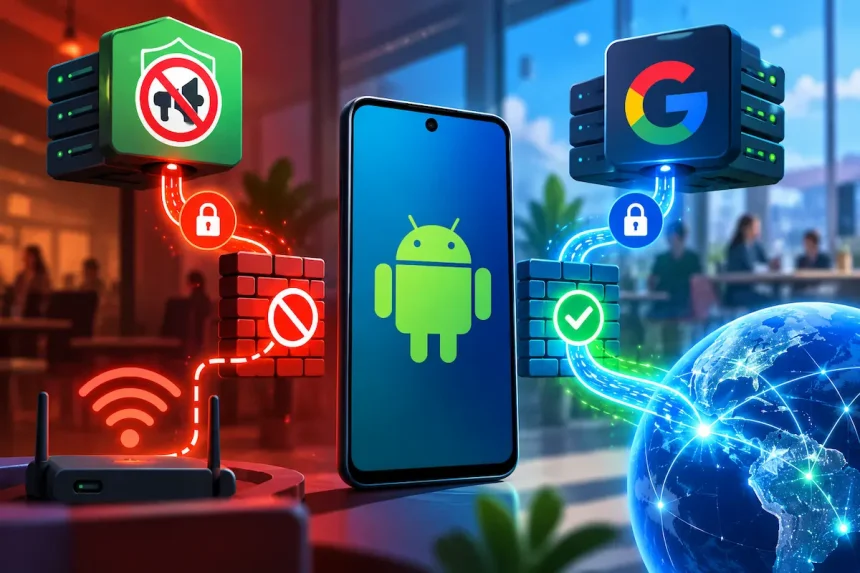
O Android oferece ao DNS do Google um caminho alternativo que pode manter a conexão funcionando mesmo quando redes públicas bloqueiam conexões DNS criptografadas tradicionais. Serviços como AdGuard DNS e NextDNS, usados para bloquear anúncios e rastreadores, não recebem o mesmo tratamento.
O problema está na maneira como o sistema operacional escolhe os protocolos de resolução de nomes. Uma diferença técnica pouco visível pode decidir se o celular continuará conectado ao Wi-Fi de um hotel ou ficará sem acesso à internet.
🔎 O problema aparece justamente quando você mais precisa de privacidade
Imagine conectar seu celular ao Wi-Fi de um hotel, aeroporto ou escritório. A rede funciona normalmente para outras pessoas, mas seu smartphone não consegue abrir nenhum site.
Se você configurou o AdGuard DNS nas opções de DNS privado do Android, uma das possíveis causas é o bloqueio da porta TCP 853, utilizada pelo DNS-over-TLS.
É esse o cenário descrito por Oluwaniyi Raji, do Android Police. Em seu Google Pixel, o endereço do AdGuard DNS deixa de funcionar em determinadas redes públicas, acompanhado do aviso de que o servidor DNS privado não pode ser acessado.
Ao trocar o endereço pelo dns.google, a conexão volta a funcionar nas mesmas redes.
💡 O detalhe que muda tudo: não é necessariamente uma diferença na qualidade do serviço DNS. O Android oferece aos endereços reconhecidos uma alternativa de protocolo que outros provedores não recebem nas mesmas condições.
🌐 Dois protocolos, duas experiências diferentes
O DNS funciona como uma espécie de catálogo da internet. Ele traduz nomes como google.com em endereços IP que permitem ao dispositivo encontrar os servidores corretos.
Para proteger essas consultas, o Android oferece suporte a protocolos criptografados. O problema é que nem todos atravessam os filtros de rede da mesma maneira.
| Protocolo | Transporte | Porta habitual | Comportamento |
|---|---|---|---|
| DNS-over-TLS (DoT) | TCP | 853 | Pode ser bloqueado por regras específicas de firewall |
| DNS-over-HTTPS/3 (DoH3) | HTTP/3 sobre QUIC | UDP 443 | Pode atravessar redes que permitem tráfego web nessa porta |
| DNS tradicional | UDP ou TCP | 53 | Não criptografa as consultas por padrão |
O DNS-over-HTTP/3 utiliza QUIC sobre UDP, normalmente na porta 443, também usada por conexões web modernas. Isso não significa que todo tráfego nessa porta seja indistinguível, mas torna menos provável que uma regra simples, criada especificamente para bloquear DNS criptografado, interrompa a conexão.
Já a porta 853 é mais fácil de identificar: ela é usada especificamente por protocolos de DNS criptografado como o DNS-over-TLS.
📱 A decisão do Google vem de 2022
O Google anunciou o suporte a DNS-over-HTTP/3 para o DNS privado do Android em 19 de julho de 2022. A implementação chegou por meio de uma atualização do sistema Google Play e foi direcionada a dispositivos com Android 11 ou versões posteriores.
Naquele anúncio, a equipe do Android apresentou o protocolo como uma alternativa ao DNS-over-TLS para servidores reconhecidos pelo sistema, citando Google e Cloudflare.
Segundo o artigo do Android Police, a lista presente no código público do resolvedor do Android continua limitada a endereços específicos, incluindo dns.google, uma variante DNS64 do serviço e determinados endereços da Cloudflare, além de entradas de teste.
Isso deixa provedores populares de DNS com bloqueio de anúncios e rastreadores fora do mesmo mecanismo de compatibilidade.
Entre eles estão:
• AdGuard DNS
• NextDNS
• Control D
• Mullvad DNS
• Quad9
Esses serviços não são necessariamente incapazes de usar outros protocolos em seus aplicativos. A limitação descrita diz respeito ao tratamento de seus endereços na configuração nativa de DNS privado do Android.
🚧 Por que uma porta bloqueada pode derrubar toda a internet?
Quando o usuário informa um nome de servidor em Configurações > Rede e internet > DNS privado, o Android opera em um modo estrito: precisa conseguir estabelecer a conexão segura com o provedor escolhido.
Se a rede bloquear a porta 853 e o servidor não tiver uma alternativa compatível disponível, as consultas DNS poderão falhar.
O resultado é curioso. O celular pode continuar conectado ao Wi-Fi, com sinal excelente, mas aplicativos e navegadores não conseguem localizar os endereços dos serviços que tentam acessar.
⚠️ O modo Automático funciona de outra maneira: quando a resolução criptografada não está disponível, o Android pode recorrer ao DNS fornecido pela rede, que normalmente utiliza a porta 53 e não oferece a mesma proteção contra leitura das consultas.
Isso ajuda a manter o acesso à internet, mas pode eliminar a filtragem de anúncios e rastreadores oferecida pelo DNS escolhido pelo usuário. Também pode expor as consultas DNS à rede local.
O comportamento foi documentado pelo projeto de código aberto TrackerControl em agosto de 2026, segundo o artigo. Em um Google Pixel 8 com Android 17, o aplicativo registrou falhas de resolução quando sua VPN bloqueava a porta 853 e o sistema não recorria ao DNS convencional.
🔐 O Google tem um plano B silencioso
A diferença fica mais clara quando o usuário configura dns.google.
De acordo com a análise do código do Android apresentada pelo Android Police, o sistema verifica a disponibilidade dos protocolos para os servidores Google reconhecidos. Se a conexão DNS-over-TLS falhar pela porta 853, mas a alternativa baseada em HTTP/3 funcionar pela UDP 443, o sistema poderá continuar resolvendo os nomes sem apresentar a mesma falha ao usuário.
O ponto central não é apenas qual DNS você escolhe, mas quais alternativas o Android permite que esse servidor utilize quando a rede tenta bloquear suas consultas.
Essa alternativa não é universal. Se a rede também bloquear o QUIC pela UDP 443, o caminho adicional poderá falhar.
A Cloudflare também exige atenção. O Android reconhece o endereço cloudflare-dns.com para esse mecanismo, mas o guia da empresa orienta usuários a inserir one.one.one.one na configuração de DNS privado. Segundo o artigo, esse segundo endereço não recebe o mesmo tratamento especial no código analisado.
Portanto, nem mesmo escolher um provedor que aparece na lista garante automaticamente uma rota alternativa para qualquer nome de servidor utilizado.
🛠️ Como contornar o problema no Android
Para quem quer manter o bloqueio de anúncios e rastreadores, existem algumas opções. A escolha depende de quanto controle o usuário deseja ter sobre a conexão.
1️⃣ Usar um aplicativo dedicado de DNS
Aplicativos como RethinkDNS e os aplicativos oficiais de AdGuard e NextDNS podem gerenciar a resolução de nomes por meio de uma VPN local do Android.
Nessa configuração, o aplicativo controla as consultas DNS e pode utilizar protocolos como DNS-over-HTTPS, que normalmente trafega pela porta TCP 443.
A vantagem é manter o serviço de filtragem sem depender exclusivamente do resolvedor nativo do Android.
A desvantagem é que o sistema permite apenas uma conexão VPN ativa por vez. Se você já utiliza uma VPN para acessar a rede da empresa, proteger todo o tráfego ou mudar sua localização virtual, poderá ter de escolher entre os serviços ou configurar uma solução compatível.
2️⃣ Alternar temporariamente o DNS privado
Outra alternativa é mudar o DNS privado para Automático antes de entrar em uma rede restritiva e restaurar o provedor personalizado depois.
O caminho habitual é:
Configurações → Rede e internet → DNS privado.
Os nomes dos menus podem variar conforme o fabricante e a versão do Android.
Essa opção é simples, mas tem uma desvantagem importante: enquanto o sistema utiliza o DNS da rede, você pode perder o bloqueio de anúncios baseado em DNS e a proteção oferecida pelo resolvedor escolhido.
3️⃣ Verificar se a rede está bloqueando conexões criptografadas
Se o problema acontece apenas em determinado Wi-Fi, vale comparar o comportamento com os dados móveis ou com outra rede confiável.
Se a conexão funciona em outras redes, isso reforça a possibilidade de uma restrição local, embora não prove que a porta 853 seja a causa.
Não é recomendável desativar permanentemente a proteção DNS apenas para contornar uma rede problemática sem entender o que está acontecendo.
🤔 O Android poderia tratar todos os provedores da mesma forma?
O artigo aponta que o Google já discutiu a possibilidade de ampliar o suporte a resolvedores descobertos por mecanismos padronizados, como o Discovery of Designated Resolvers.
Também menciona que o código do resolvedor possui um caminho para configurações de DNS-over-HTTPS provenientes de fontes externas à lista fixa. O autor, porém, afirma não ter encontrado evidências de que esse mecanismo seja aplicado aos nomes digitados diretamente na configuração de DNS privado.
Em janeiro de 2025, segundo o relato, o Google rejeitou uma solicitação para permitir que qualquer servidor configurado pelo usuário utilizasse o protocolo mais novo.
A empresa não é obrigada a tratar todos os provedores de forma idêntica em cada detalhe de implementação. Ainda assim, ampliar a compatibilidade poderia reduzir falhas em redes públicas sem obrigar os usuários a abandonar seus serviços preferidos.
📡 Privacidade não deveria depender de uma lista tão curta
O episódio expõe uma diferença entre duas funções que costumam ser confundidas: manter a conexão funcionando e proteger a privacidade do usuário.
O DNS do Google pode ser uma opção funcional em determinadas redes, mas isso não significa que seja automaticamente a melhor escolha para todos. Serviços como AdGuard DNS e NextDNS oferecem recursos de filtragem que podem ser justamente o motivo pelo qual alguém escolhe outro resolvedor.
A questão também não é simplesmente afirmar que o Google favorece deliberadamente seu próprio serviço. O mecanismo pode ter razões técnicas e históricas. O problema é que uma lista limitada de servidores reconhecidos cria experiências diferentes para pessoas que tentam fazer a mesma coisa: criptografar suas consultas DNS.
Se o Android ampliar o suporte a protocolos alternativos para provedores configurados pelo usuário, poderá tornar o DNS privado mais resiliente sem obrigar ninguém a escolher entre conectividade e filtragem.
Até lá, quem utiliza DNS para bloquear anúncios precisa considerar não apenas qual serviço oferece os melhores filtros, mas também como ele se comporta nas redes às quais o celular se conecta.